AXR株式会社は、WebサービスやAPIを運営する企業に向けて、「AIネイティブ・セキュリティアセスメント」の先行相談の受付を開始しました。コードやシステムの設定に潜むリスクを把握し、対策の優先順位を判断したいセキュリティ・開発担当者を支援します。
本サービスでは、AIによるソースコード解析に加え、Web・API、外部公開資産、インフラの診断結果をAIが横断的に分析します。システム構成や設定から複合リスクを確認し、セキュリティ専門家のレビューを経て、対策の優先順位と改善案を一つのレポートにまとめます。
正式な提供開始に先立ち、先行相談では、対象サービスの概要や課題を伺い、診断範囲と実施条件、お見積もりをご案内します。
背景
AXRは、サイバー攻撃への対策を企業の事業継続に関わる課題と考えています。
情報処理推進機構(IPA)の中小企業向け調査では、2023年度に不正アクセスを受けた、または受けた可能性が高いとした419社のうち、48.0%が脆弱性を突く手口を挙げています。また、22.9%が自社Webサイトのサービス停止・機能低下があったと回答しました。[1]
また、IPAは2026年10月9日の注意喚起で、外部公開アプリケーションの点検に加え、公開範囲、認証・権限、API連携などの構成要素の管理を見直すよう求めています。[2]
AXRは、企業のビジネスを支えるうえで、リスクを把握し、影響の大きい問題から対策を進めることが重要だと考えています。本サービスでは、脆弱性診断の結果をAIで横断的に分析し、専門家のレビューを経て、具体的な改善の優先順位を提示します。
サービス内容
1. 4つの診断と、AIによる横断分析
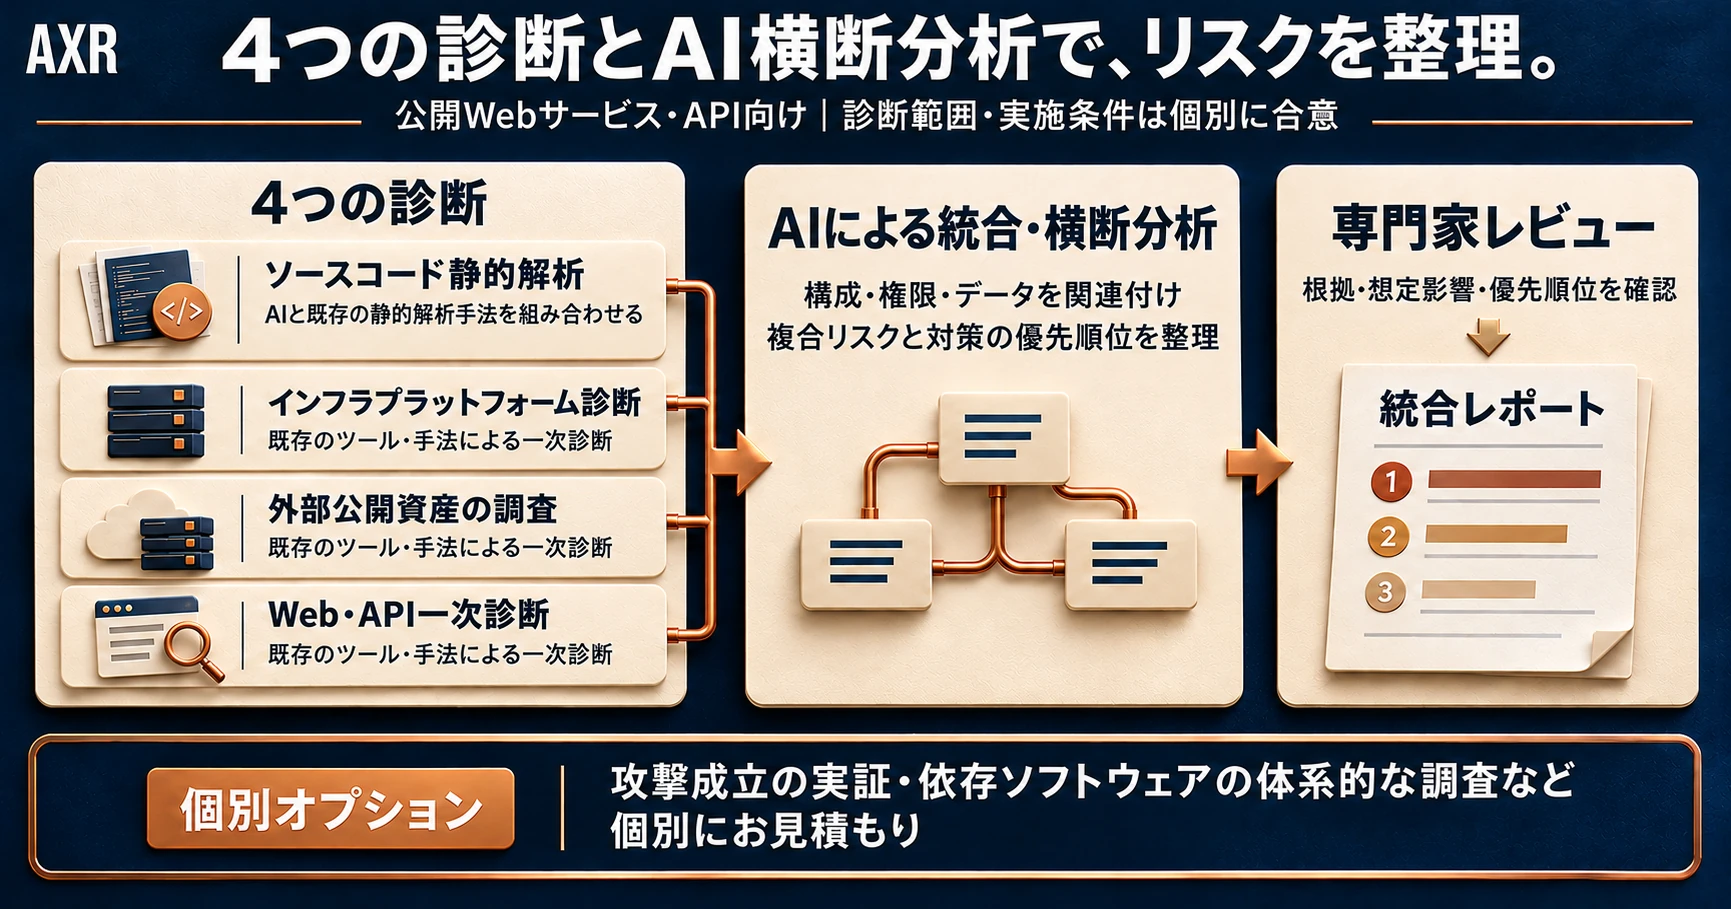
ソースコード静的解析、インフラプラットフォーム診断、外部公開資産の調査、Web・API一次診断の4つに、AIによる統合・横断分析を加えた5領域を標準提供します。
診断対象は、外部公開WebアプリケーションやAPI、関連するソースコード・ライブラリ・公開資産・実行基盤です。AWS・Azure・オンプレミス環境については、対象アプリケーションとの関係やご提供いただける情報を踏まえ、機密情報や権限の管理方法も確認します。
2. AIによるコード解析と各領域の一次診断
ソースコード解析ではAIを活用し、既存の静的解析手法と組み合わせて、不備が疑われる箇所とその根拠を調査します。主な確認対象は、処理やデータの流れ、認証・認可の実装、ユーザーの権限に応じたアクセス制御などとなります。
Web・API、外部公開資産、インフラの一次診断には既存の診断ツールや手法を用い、AXRの担当者が対象範囲と条件を管理しながら実施します。
3. AIによる横断分析
各領域の診断結果をAIが関連付け、システム構成、アクセス権限、扱うデータを踏まえてリスクを評価します。個々の検出事項の影響に加え、複数の問題が組み合わさることで生じ得る複合的なリスクも分析します。
例えば、APIの認可不備が疑われる場合には、外部からの到達可能性や実行基盤の権限、接続先で扱うデータを照合し、影響が及び得る範囲を確認します。こうした分析を基に、リスクの成立条件と想定影響、追加で確認すべき事項を整理し、対策の優先順位付けを行います。
4. 専門家のレビューと統合レポート
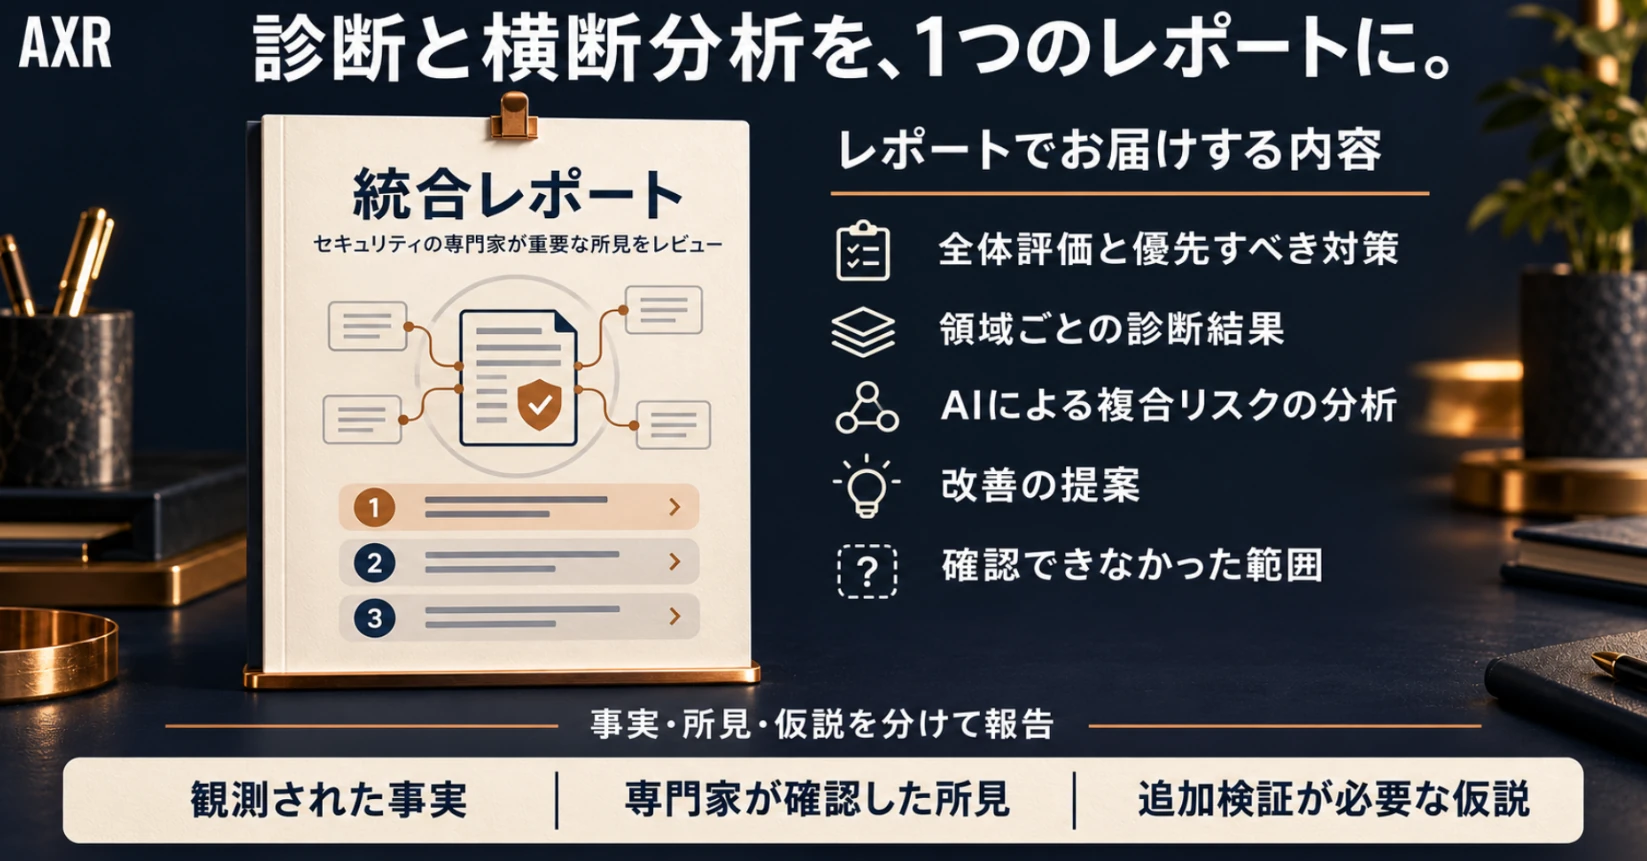
AIの分析結果については、セキュリティ専門家が重要な指摘事項の根拠や想定影響、対策の優先順位を確認した上で、全体評価、領域別の診断結果、複合リスク分析、改善提案と優先順位をまとめた統合レポートとして納品します。
5. 個別オプション
攻撃成立の実証、依存ソフトウェアの体系的な既知脆弱性調査、対象システム特有の技術の診断などは、個別オプションとしてお見積もりいたします。
本サービスの特長
脆弱性の一覧ではなく、「どこから、どう改善するか」がわかる
脆弱性そのものの重大度に加え、攻撃の到達可能性や権限、データの重要性を踏まえ、対策の優先順位を提示します。
どこまで確認できているかがわかる
診断で確認した事実、専門家が根拠を確認した指摘事項、追加検証が必要な仮説を区別して報告します。どこまで確認できているかを把握した上で、対策や追加調査をご検討いただけます。
コードと周辺環境の関係からリスクを把握できる
ソースコード、Web・API、公開資産、インフラを関連付けることで、個々の検出事項が対象サービスに及ぼし得る影響を提示します。周辺環境を含めて評価するため、複数の領域にまたがる対策もご検討いただけます。
代表コメント
前田一成(AXR株式会社 代表取締役)
「AIの普及で、システムをつくるスピードは大きく上がりました。一方で、攻撃する側もAIを使い始めており、脆弱性が見つかってから悪用されるまでの時間は、これから短くなっていくと考えています。だからこそ、守る側もAIを使い、コード・設定・公開資産をまとめて見て、どこから直すべきかをすばやく示す必要があります。まずはお客様のご相談を受けながら、どのような診断が求められているのかを一緒に確かめ、継続的にお客様のセキュリティを支えていきます。」
今後の展開
AXRは、本サービスに続き、攻撃者の視点で実際にシステムへの侵入を試みる検証(レッドチーム)や、企業のAIとセキュリティの責任者の役割を継続して担う顧問型のサービスの提供を検討しています。
お問い合わせ
WebサービスやAPIの開発・運用責任者、情報システム・セキュリティ担当の方から、本サービスのご利用に向けた相談を受け付けています。対象サービスの概要、利用している基盤、確認したい課題をお聞かせください。
本件の詳細や導入のご相談は、お問い合わせページ(https://axr.inc/contact)からお寄せください。
このお知らせは、PR TIMESでも配信しています。https://prtimes.jp/main/html/rd/p/000000076.000073863.html
本件は、Webメディア「デジタル化の窓口」でも記事として紹介されました。https://digi-mado.jp/articles/02ad3f0c-5678-42fa-acf0-9a620e5b7298/
出典
[1]情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」 https://www.ipa.go.jp/security/reports/sme/nl10bi000000fbvc-att/sme-chousa-report2024r1.pdf
[2]情報処理推進機構(IPA)「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」 https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html